Vue d’ensemble
Les architectures de redondance sont désignées « MooN » : M canaux sur N doivent demander la fonction de sécurité pour qu’elle s’exécute. L’annexe B de la CEI 61508-6 décrit les architectures de référence utilisées pour modéliser l’intégrité de sécurité du matériel. Cette page compare les trois plus courantes pour les contrôleurs de sécurité embarqués.
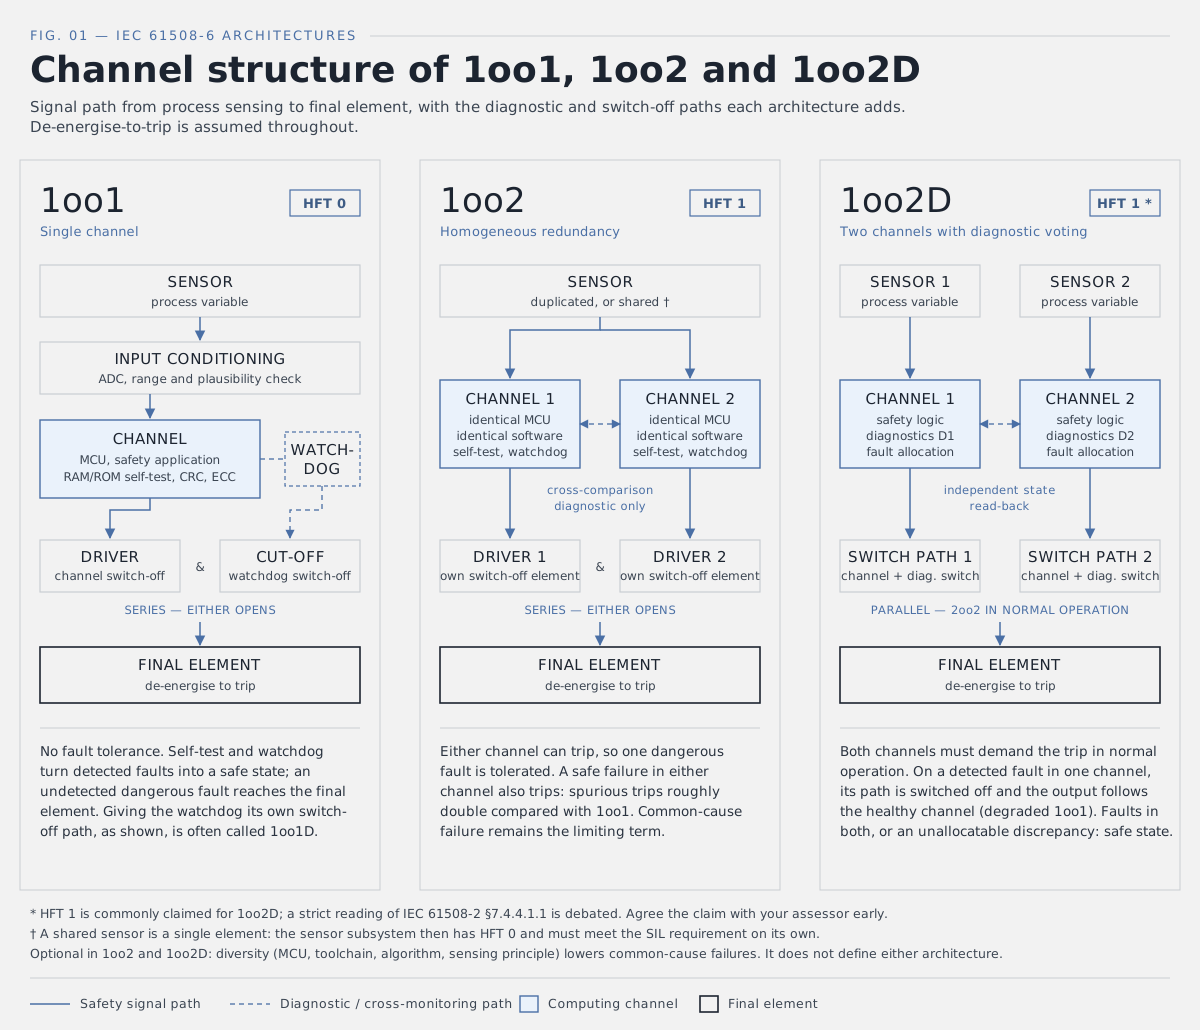
1oo1 est un canal unique. 1oo2 comporte deux canaux, chacun pouvant déclencher. 1oo2D comporte deux canaux à vote par diagnostic : ils agissent ensemble en fonctionnement normal et se replient sur le canal sain lorsqu’une anomalie est détectée.
Le bon choix dépend du SIL visé, du taux de défaillances en sécurité (SFF) que votre matériel peut atteindre, du coût d’un déclenchement intempestif et de votre stratégie contre les défaillances de cause commune.
Chaque sous-système tient seul. Le capteur, la logique et l’élément terminal doivent satisfaire indépendamment les contraintes architecturales et leur part du budget PFD/PFH. Le SIL de la fonction est plafonné par le maillon le plus faible : un solveur logique 1oo2 derrière un capteur unique n’est pas une fonction SIL 3.
Matrice de comparaison
| Aspect | 1oo1 | 1oo2 | 1oo2D |
|---|---|---|---|
| Tolérance aux anomalies matérielles (HFT) | 0 | 1 | 1, selon la revendication courante * |
| SIL max, élément de type B, Route 1H | SFF < 60 % : non autorisé 60 à < 90 % : SIL 1 90 à < 99 % : SIL 2 ≥ 99 % : SIL 3 | SFF < 60 % : SIL 1 60 à < 90 % : SIL 2 90 à < 99 % : SIL 3 ≥ 99 % : SIL 4 | Comme 1oo2, si le HFT 1 est accepté |
| Dépendance aux diagnostics | Élevée. Les diagnostics augmentent le SFF et transforment les anomalies détectées en état sûr, mais n’apportent aucune tolérance aux pannes. | Modérée pour la tolérance aux pannes — elle ne repose pas sur les diagnostics. Mais le plafond de SIL passe toujours par le SFF : un SIL 3 à HFT 1 exige un SFF ≥ 90 %, ce qui, sur un microcontrôleur de type B, demande une couverture de diagnostic sérieuse. Les diagnostics ne modifient pas le vote ; ils conditionnent néanmoins le SIL atteignable. | Essentielle. Les diagnostics décident du mode de vote ; leur couverture et leur rapidité gouvernent donc à la fois la sécurité et la disponibilité. |
| Déclenchements intempestifs | Une défaillance en sécurité du canal déclenche le procédé. | Plus élevés que 1oo1, environ le double pour des canaux identiques : une défaillance en sécurité de l’un ou l’autre canal déclenche. | Plus faibles que 1oo2. Les deux canaux doivent demander le déclenchement, et une anomalie détectée conduit à un fonctionnement dégradé plutôt qu’à un déclenchement. |
| Défaillance de cause commune | Sans objet (pas de redondance). | Quantifiée par un facteur β (CEI 61508-6 annexe D) ; réduite par la séparation, la diversité et d’autres mesures. À noter : deux canaux exécutant un logiciel identique n’offrent aucune protection contre un défaut logiciel ; la redondance homogène traite les défaillances matérielles aléatoires, pas les défaillances systématiques. Seule la diversité (chaîne d’outils, algorithme ou implémentation indépendante) réduit la cause commune logicielle. | Comme 1oo2. La surveillance inter-canaux doit elle aussi être indépendante du canal qu’elle surveille. |
| Complexité logicielle | La plus faible | Modérée : synchronisation, surveillance croisée, gestion des écarts | La plus élevée : allocation des anomalies, reconfiguration du vote, logique de mode dégradé et de réintégration |
Les contraintes architecturales sont l’un des trois critères d’une revendication de SIL, avec l’objectif PFD/PFH et l’aptitude systématique. Les microcontrôleurs sont des éléments de type B. La Route 2H, fondée sur des données de fiabilité en exploitation, n’est pas présentée.
* Une lecture stricte de la CEI 61508-2 §7.4.4.1.1 conduit certains experts à classer 1oo2D en HFT 0. Convenez de la revendication avec votre évaluateur dès le début.
Les trois architectures en détail
1oo1 — canal unique (HFT 0)
Un seul canal (entrée, logique, sortie) réalise la fonction de sécurité ; une seule défaillance dangereuse entraîne donc sa perte. Des diagnostics en ligne — chien de garde, tests mémoire ou relecture des sorties — peuvent détecter les anomalies et amener la sortie à l’état sûr. Lorsqu’ils agissent via un chemin de coupure indépendant, la conception est souvent appelée 1oo1D.
Avantages
- matériel et logiciel les plus simples, les plus faciles à analyser et à certifier
- nombre de composants le plus faible
- bien adaptée lorsque le SIL visé est atteignable avec HFT 0
Inconvénients
- aucune tolérance aux pannes
- pour un matériel à base de microcontrôleur, le SIL 2 exige un SFF d’au moins 90 % et le SIL 3 d’au moins 99 % (Route 1H)
- toute défaillance en sécurité déclenche le procédé
Cas d’usage typiques : fonctions machines et procédés de SIL 1 et SIL 2 à exigence de réduction de risque modérée ; fonctions de protection d’équipements industriels ; capteurs intelligents ensuite combinés en dispositions redondantes au niveau système.
1oo2 — un parmi deux (HFT 1)
Deux canaux fonctionnent en parallèle et chacun peut réaliser la fonction de sécurité. Avec des sorties à désexcitation pour déclencher, chaque canal commande son propre élément de coupure et les deux sont câblés en série : l’ouverture de l’un suffit à couper l’alimentation. La fonction n’est perdue que si les deux canaux défaillent dangereusement. La comparaison inter-canaux est un diagnostic : elle signale les anomalies mais ne fait pas partie du chemin de coupure.
Avantages
- tolère une anomalie matérielle dangereuse
- sous la Route 1H, permet un SIL de plus que 1oo1 pour le même SFF
- PFD/PFH bien inférieures à un canal unique, à condition de maîtriser les défaillances de cause commune
Inconvénients
- une défaillance en sécurité de l’un ou l’autre canal déclenche le procédé, d’où des déclenchements intempestifs environ doublés par rapport à 1oo1
- les défaillances de cause commune limitent le bénéfice et doivent être quantifiées
- davantage de matériel et de logiciel (synchronisation, surveillance croisée, gestion des écarts)
Cas d’usage typiques : fonctions de sécurité de procédé SIL 3 (arrêt d’urgence, gestion de brûleur, protection haute intégrité contre les surpressions) ; fonctions machines à deux canaux (arrêt d’urgence, coupure sûre du couple) ; contrôleurs où la sécurité prime sur la disponibilité.
1oo2D — un parmi deux avec diagnostics (HFT 1 *)
Telle que définie dans la CEI 61508-6, deux canaux sont connectés en parallèle. En fonctionnement normal, les deux doivent demander la fonction de sécurité pour qu’elle s’exécute. Si les diagnostics de l’un des canaux détectent une anomalie, le vote de sortie s’adapte pour que la sortie suive le canal sain, et le système fonctionne en 1oo1 jusqu’à réparation. Si les deux canaux présentent des anomalies, ou si un écart ne peut être attribué à un canal, la sortie passe à l’état sûr. Chaque canal peut lire l’état de l’autre par un moyen indépendant de ce canal.
Le « D » signifie diagnostics, pas diversité. Certains fabricants emploient « 1oo2D » pour d’autres schémas : vérifiez toujours la définition du fournisseur.
Avantages
- combine tolérance aux pannes et haute disponibilité
- une défaillance en sécurité unique ne déclenche pas le procédé
- une anomalie détectée conduit à un fonctionnement dégradé plutôt qu’à un arrêt
Inconvénients
- la sécurité dépend fortement de la couverture de diagnostic, de l’intervalle de test de diagnostic et de la fiabilité de la bascule
- les exemples chiffrés de la CEI 61508-6 donnent une PFH meilleure que 1oo1 mais pas aussi basse que 1oo2
- la revendication HFT 1 peut être contestée par un évaluateur
- la plus complexe des trois à concevoir, vérifier et évaluer
Cas d’usage typiques : procédés et machines continus où un déclenchement intempestif est coûteux ou dangereux en soi ; automates de sécurité et solveurs logiques conçus pour la haute disponibilité ; applications devant continuer en mode dégradé pendant une durée de réparation définie.
Synthèse
1oo1
Idéal pour : les fonctions à SIL plus faible, ou les conceptions à canal unique à SFF élevé où la simplicité prime.
Compromis clé : aucune tolérance aux pannes ; toute défaillance en sécurité est un déclenchement.
1oo2
Idéal pour : la plus haute intégrité de sécurité à partir de deux canaux, par exemple SIL 3.
Compromis clé : environ le double des déclenchements intempestifs de 1oo1 ; la cause commune doit être maîtrisée.
1oo2D
Idéal pour : une sécurité élevée conjuguée à une haute disponibilité.
Compromis clé : la sécurité dépend de la qualité des diagnostics et de la bascule ; complexité la plus élevée ; revendication HFT à convenir.
Choisissez l’architecture la plus simple qui satisfait votre exigence de SIL et votre attente de disponibilité. Architectures voisines à connaître : 1oo1D, un canal unique doté d’une coupure de diagnostic indépendante ; et 2oo3, trois canaux où deux doivent s’accorder, tolérant une défaillance dangereuse et une défaillance en sécurité.
Formations recommandées
Approfondissez la norme correspondant à l’architecture retenue avec nos formations en sécurité fonctionnelle :
- CEI 61508 — Sécurité fonctionnelle (norme de base des architectures MooN)
- ISO 26262 — Sécurité fonctionnelle automobile
- ISO 13849 — Sécurité des machines
- EN 50716 — Logiciel / sécurité ferroviaire
- CEI 62304 — Logiciel de dispositif médical
Cadre réglementaire et de certification
| Norme | Lien avec les architectures de redondance |
|---|---|
| CEI 61508 (2010) | Norme générique de sécurité fonctionnelle. La partie 2 fixe les contraintes architecturales (HFT, SFF, Routes 1H et 2H) ; la partie 6 donne les architectures de référence MooN, les formules PFD/PFH et la méthode du facteur β. Elle n’impose pas d’architecture particulière. |
| EN CEI 62061:2021 | Norme machines dérivée de la CEI 61508, couvrant les SIL 1 à 3. Applique les notions de HFT, de diagnostic et de cause commune aux systèmes de commande de machines. |
| EN ISO 13849-1:2023 | Norme machines fondée sur les niveaux de performance (PL a à e) et des architectures désignées (catégories B, 1, 2, 3 et 4). Les catégories 3 et 4 sont à deux canaux, avec un score de cause commune minimal de 65 points. |
| Règlement (UE) 2023/1230 | Applicable à partir du 20 janvier 2027. Fixe des exigences de résultat (annexe III §1.2.1) sans prescrire d’architecture. La présomption de conformité découle des normes harmonisées ; EN ISO 13849-1 et EN CEI 62061 sont les références attendues. |
| ISO 26262 (2018) | Automobile ; utilise l’ASIL, et non le SIL. Les métriques matérielles (SPFM, LFM, PMHF) figurent en partie 5 ; la décomposition ASIL entre éléments redondants suffisamment indépendants en partie 9, article 5. |
| EN 50129:2018 | Signalisation ferroviaire. Décrit la sécurité intrinsèque composite, réactive et inhérente, et permet de les combiner. Aucune architecture n’est imposée, bien que les conceptions composites de type 2oo2 soient courantes au SIL 4. |